

こんにちは。東京都よろず支援拠点 コーディネーターの土田です。
サイバー攻撃の被害は過去最多を更新し、その矛先は中小企業に向いています。対策はもはや「やっておけば安心」ではなく「やっていて当然」の時代になりました。経営者が自ら取りかかるべき3つの対策を解説します。
「うちは小さいから大丈夫」が一番危ない
警察庁の統計によると、2026年上半期のランサムウェア被害は123件で、半期として過去最多でした。そのうち79件、6割超が中小企業です。
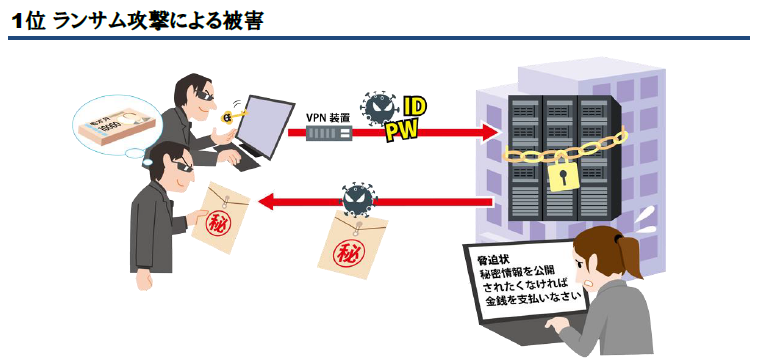
出典:IPA『情報セキュリティ10大脅威2026 解説書[組織編]』(p.10)https://www.ipa.go.jp/security/10threats/10threats2026.html
「小さいから狙われない」のではありません。「守りが手薄だから狙われる」のです。では、攻撃者はどこから入ってくるのでしょうか。
「怪しいメールに注意」では、もう防げない
2025年のランサムウェアの感染経路は、VPN機器(社外から社内のネットワークにつなぐ機器)とリモートデスクトップ(離れた場所からパソコンを操作する仕組み)で87.0%を占めました。メールの添付ファイルは2.2%にすぎません。
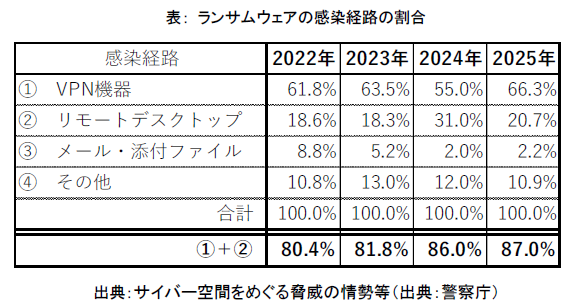
出典:IPA『情報セキュリティ10大脅威2026 解説書[組織編]』(p.34)https://www.ipa.go.jp/security/10threats/10threats2026.html
OSやウイルス対策ソフトを最新に保っているだけでは防げません。警察庁の2022年上半期の調査では、被害組織の87%がウイルス対策ソフトを入れていましたが、ランサムウェアを検出できたのはそのうち1割でした。盗んだパスワードでのログインは正規の利用と区別できず、攻撃者がウイルス対策ソフトを止めることもあります。
VPN機器やリモートデスクトップが狙われるのは、社内からは気づきにくい基本的な穴があるからです。例えば、更新していない機器、弱いパスワード、そして多要素認証(パスワードに加えてスマートフォンなどでも本人を確かめる仕組み)をかけていないアカウントです。アサヒグループホールディングス(2025年9月)も、ネットワーク機器から侵入され、弱いパスワードを突かれました。
これから挙げる3つは、やれば安心という「自衛策」ではなく、やっていて当然の「なすべき対策」です。
なすべき対策① 開けっぱなしの「裏口」をふさぐ
前述のとおり、侵入口の9割近くは、VPN機器とリモートデスクトップです。さらに、防犯カメラやNAS(ネットワークにつなぐ記憶装置)などのIoT機器も狙われます。2025年7月には、都内のNPO法人のNASが外部から侵入され、データがすべて暗号化されました。海外では、社内ネットワーク上のカメラを乗っ取り、そこからサーバーのファイルを暗号化した例もあります。こうした機器は、更新されないまま初期パスワードで使われ続けることが多く、「裏口」になりがちです。
中小企業の多くには、情報システムの担当者がいません。だからこそ、社長自らが動く必要があります。
ステップ1:社長自ら確認する
- 社内を歩いて、ネットにつながる機器を書き出す
ルーター、防犯カメラ、複合機なども含めます。型番は本体のラベルで、サポート期限はメーカーのサイトで確かめます。 - 設置した業者に4点を確認する
外から接続できる機器はどれか、初期設定のままのパスワードや共通のパスワードはないか、リモートデスクトップが外に開いていないか、防犯カメラや複合機が業務用パソコンと同じネットワークにつながっていないか、の4点です。 - 使っていないアカウントを洗い出す
退職者のアカウントや、業者に発行したまま使われていないアカウントが残っていないかを確認します。 - 多要素認証が設定されているかを確認する
管理者アカウントやネットバンキングなどの重要なアカウントだけでなく、全従業員のアカウントに多要素認証が設定されているかを確認します。
ステップ2:結果を受けて手を打つ
- サポート切れの機器は、社長の判断で入れ替えます。
- IoT機器は業務用パソコンやサーバーとは別のネットワークに分け、印刷など必要な通信だけを許可するよう、業者に設定を依頼します。
- パスワードは複雑なものに変え、使い回しをやめます。
- 外部から直接アクセスできるリモートデスクトップは閉じます。
- 多要素認証をかけていないアカウントをなくします。
- 機器の欠陥が公表されたら何日以内に更新するかを業者と取り決め、すぐに直せない場合は、外からの接続を止めてもらいます。
- 使っていないアカウントは削除します。
なすべき対策② いざというときに使えるバックアップをとる
警察庁の2022年の調査では、バックアップから戻せなかった理由の72%が「バックアップも暗号化された」でした。バックアップを社内ネットワークにつないだままにしておくと、一緒に暗号化されてしまうのです。
もう一つの落とし穴は、データしか残していないことです。設定情報がなければ、データだけ戻しても業務は再開できません。機器やシステムの設定ファイル、ネットワーク構成図、ライセンス情報、業者の連絡先も残します。IPAも、設定ファイルをバックアップの対象に含めるよう求めています。これらは社内ネットワークの外に保管します。
ポイントは、ネットワークから切り離すこと、数か月前までさかのぼれるよう複数の世代を残すこと、実際に戻せるかを試すことの3つです。
さらに、システムが復旧するまでの間、紙や表計算ソフトで業務を回す手順を準備しておくことも重要です。
なすべき対策③ 「業者に任せてあるから安心」を捨てる
機器もリモート接続も「業者に設定してもらったまま」という会社は少なくありません。問題は、業者がどこから社内に入れるのかを誰も把握しないまま、放置されていることです。
業者自身も攻撃の標的です。業者のアカウントが乗っ取られれば、そこから社内に侵入されます。KPMGジャパンの2026年10月の調査では、業務に影響した攻撃の経路で最も多かったのが「国内の委託先・取引先」でした。アスクル(2025年10月)は、委託先向けの管理者アカウントに多要素認証をかけておらず、そこから侵入されて52億円の特別損失を計上しました。
これから必要となるのは「ゼロトラスト」という考え方です。社内か社外か、業者かどうかを問わず、最初から信用せず、つなぐたびに確かめるというものです。社長自ら業者に、設定内容、接続方法、アカウントを書面で出してもらってください。その上で、業者の接続は作業のときだけ許可して記録を残す運用に変えます。業者用のアカウントにも、多要素認証をかけます。
対策の手間か、被害の代償か
ここで挙げた対策の多くは、社内を歩くことと、業者への確認から始められます。一方、ランサムウェア被害を受けた組織の6割は、復旧に1,000万円以上を費やしています(警察庁、2026年上半期)。失うのはお金だけではありません。取引先の信用、顧客の情報、止まった業務の時間。身代金を払っても、すべてが戻る保証はありません。
手間を惜しむか、代償を払うか。選ぶのは社長です。
迷ったときは、お近くのよろず支援拠点へ。相談は何度でも無料です。社内に詳しい人がいなくても、私たちが一緒に考えます。
この記事を書いた人


